Unternehmen, Behörden und Dienstleister verarbeiten täglich personenbezogene Daten. Dabei verlangt die Datenschutz-Grundverordnung (DSGVO), dass Verantwortliche und Auftragsverarbeiter geeignete technische und organisatorische Maßnahmen ergreifen, um personenbezogene Daten vor Verlust, Missbrauch, unbefugtem Zugriff oder Manipulation zu schützen.
Unternehmen, die personenbezogene Daten durch externe Dienstleister verarbeiten lassen, müssen sich dabei mit der Frage auseinandersetzen, ob die beim Auftragnehmer eingesetzten technischen und organisatorischen Maßnahmen ein angemessenes Schutzniveau gewährleisten. Gerade im Rahmen einer Auftragsverarbeitung reicht es nicht aus, dass technische und organisatorische Maßnahmen (TOM) lediglich vorhanden und dokumentiert sind. Entscheidend ist auch, ob die vorgelegten Maßnahmen zu den konkreten Anforderungen und zum Schutzbedarf der jeweiligen Verarbeitung passen.
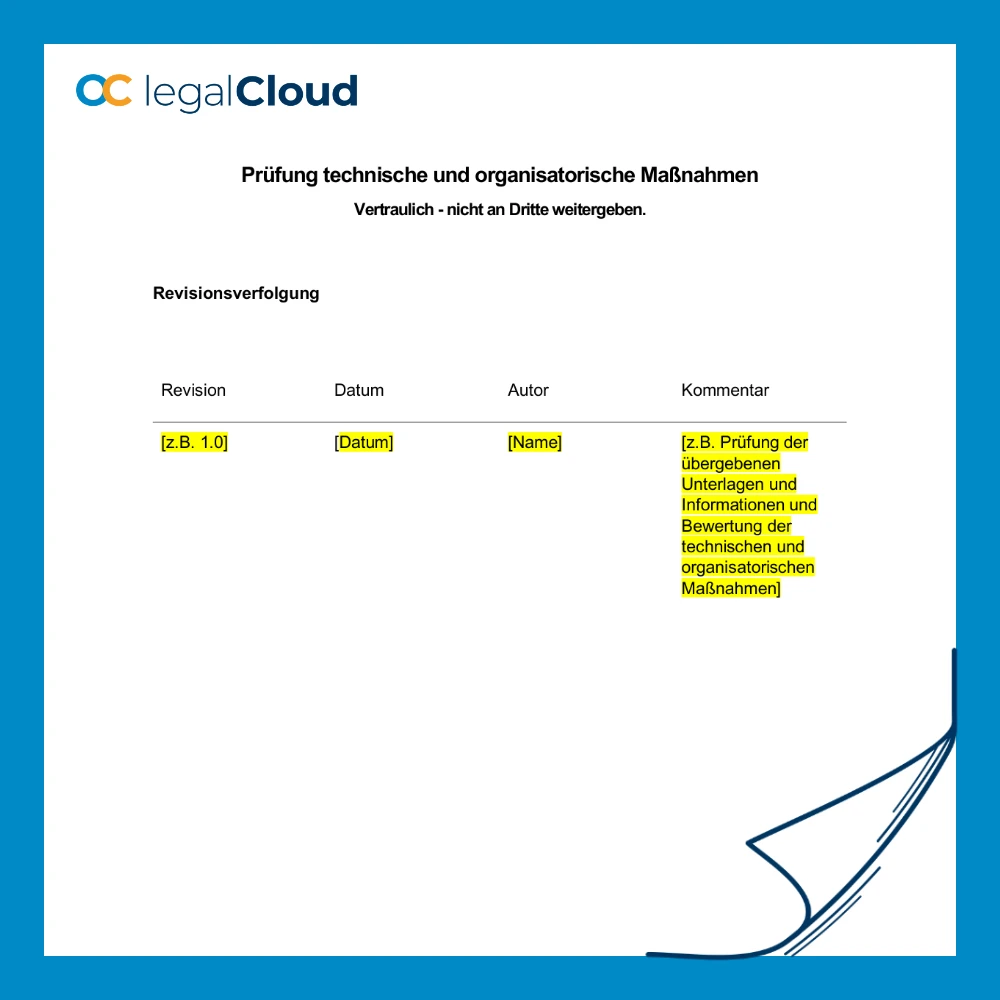
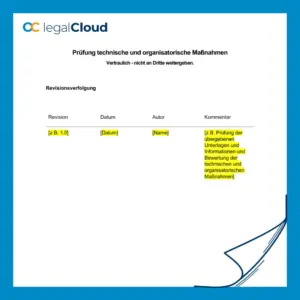
Die Vorlage „Prüfung technischer und organisatorischer Maßnahmen“ unterstützt bei der strukturierten Prüfung und Bewertung der von einem Auftragnehmer vorgelegten TOMs. Hierfür wird zunächst der erforderliche Schutzbedarf des Auftraggebers hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit festgelegt. Anschließend werden die dokumentierten Maßnahmen des Auftragnehmers analysiert und mit diesen Anforderungen abgeglichen.
Auf diese Weise lässt sich nachvollziehbar dokumentieren, welche Maßnahmen geprüft wurden, wie diese einzuschätzen sind und ob der erforderliche Schutzbedarf durch die vorgelegten technischen und organisatorischen Maßnahmen erreicht wird.
Wofür das Dokument gedacht ist
Die Vorlage dient der strukturierten Prüfung und Bewertung technischer und organisatorischer Maßnahmen insbesondere im Rahmen eines Auftragsverhältnisses.
Anders als eine klassische TOM-Dokumentation beschreibt das Dokument nicht die eigenen Sicherheitsmaßnahmen eines Unternehmens. Stattdessen werden bereits dokumentierte und vom Auftragnehmer vorgelegte TOMs einer Prüfung unterzogen.
Der typische Ablauf ist:
- Der Auftraggeber definiert die Anforderungen und den erforderlichen Schutzbedarf der Verarbeitung.
- Der Auftragnehmer legt seine technischen und organisatorischen Maßnahmen vor.
- Die vorgelegten TOMs werden anhand verschiedener Kontrollbereiche geprüft.
- Der aus den Maßnahmen hervorgehende Schutz wird mit dem erforderlichen Schutzbedarf des Auftraggebers verglichen.
- Das Ergebnis der Prüfung und mögliche Anmerkungen werden dokumentiert.
Dadurch entsteht eine nachvollziehbare Dokumentation darüber, auf welcher Grundlage die TOMs geprüft wurden und zu welchem Ergebnis die Bewertung geführt hat.
Insbesondere im Zusammenhang mit einer Auftragsverarbeitung ist eine solche Prüfung relevant. Nach Art. 28 DSGVO muss der Verantwortliche bei der Auswahl eines Auftragsverarbeiters berücksichtigen, ob dieser hinreichende Garantien dafür bietet, dass geeignete technische und organisatorische Maßnahmen durchgeführt werden.
Wann wird dieses Dokument benötigt?
Die Vorlage kann insbesondere eingesetzt werden, wenn ein Unternehmen die technischen und organisatorischen Maßnahmen eines Dienstleisters oder Auftragnehmers systematisch prüfen und das Ergebnis dokumentieren möchte.
Ein typischer Anwendungsfall besteht vor Beginn einer Auftragsverarbeitung. Der Auftraggeber kennt Art, Umfang und Schutzbedarf der zu verarbeitenden personenbezogenen Daten. Der potenzielle Auftragnehmer stellt seine TOM-Dokumentation zur Verfügung. Anhand der Vorlage kann anschließend geprüft werden, ob die darin beschriebenen Sicherheitsmaßnahmen für die vorgesehene Verarbeitung ausreichend erscheinen.
Weitere typische Einsatzbereiche sind:
- Auswahl und Überprüfung von Auftragsverarbeitern
- regelmäßige Überprüfung bestehender Dienstleister
- Datenschutz- und Compliance-Prüfungen
- Lieferanten- und Dienstleisteraudits
- Dokumentation der Prüfung im Rahmen des Datenschutzmanagements
- erneute Prüfung nach wesentlichen Änderungen der Verarbeitung oder Sicherheitsmaßnahmen
- Vorbereitung interner oder externer Audits
Die Prüfung kann beispielsweise erforderlich werden, wenn ein neuer IT-, Hosting-, Cloud- oder sonstiger Dienstleister personenbezogene Daten im Auftrag verarbeiten soll. Auch bei einer bereits bestehenden Zusammenarbeit kann eine erneute Bewertung sinnvoll sein, wenn sich die Verarbeitung, die eingesetzten Systeme oder die dokumentierten Sicherheitsmaßnahmen wesentlich verändern.
Was ist im Dokument enthalten?
Die Vorlage bildet den Prüfprozess von der Festlegung des erforderlichen Schutzbedarfs bis zur abschließenden Bewertung der vorgelegten technischen und organisatorischen Maßnahmen ab.
Prüfgrundlagen und Schutzbedarf
Zu Beginn wird festgehalten, aufgrund welchen Auftragsverhältnisses die Prüfung erfolgt und welcher Schutzbedarf für die vom Auftragnehmer verarbeiteten Daten besteht.
Dabei werden insbesondere die Schutzziele
- Vertraulichkeit,
- Integrität und
- Verfügbarkeit
berücksichtigt.
Zusätzlich können die für die Prüfung herangezogenen Unterlagen dokumentiert werden. Dazu gehören insbesondere die vom Auftragnehmer bereitgestellten technischen und organisatorischen Maßnahmen sowie gegebenenfalls weitere Informationen aus dem zugrunde liegenden Auftragsverhältnis.
Einschätzung der vorgelegten TOMs
Anschließend werden die vom Auftragnehmer bereitgestellten Informationen ausgewertet. Der aus den dokumentierten Maßnahmen hervorgehende Schutz wird dem zuvor festgelegten erforderlichen Schutzbedarf gegenübergestellt.
Auf dieser Grundlage kann dokumentiert werden, ob die vorgelegten technischen und organisatorischen Maßnahmen den definierten Anforderungen entsprechen beziehungsweise ob Abweichungen oder weiterer Prüfbedarf bestehen.
Vertraulichkeit
Im Rahmen der Einzelbewertung werden verschiedene Maßnahmen zur Gewährleistung der Vertraulichkeit betrachtet. Dazu gehören insbesondere:
- Zutrittskontrolle
- Zugangskontrolle
- Zugriffskontrolle
- Trennungskontrolle
- Pseudonymisierung
- Berechtigungs- und Rollenkonzepte
- Verschlüsselung und sichere Kommunikationswege
Für die einzelnen Kontrollbereiche können Anmerkungen und Feststellungen aus der Prüfung dokumentiert werden.
Integrität
Auch Maßnahmen zur Sicherstellung der Integrität der Daten werden geprüft. Hierzu zählen unter anderem:
- Weitergabekontrolle
- sichere Übertragungswege
- Schutz von Speichermedien
- Eingabekontrolle
- Protokollierung von Änderungen und Löschungen
- Auftragskontrolle
- Umgang mit Subauftragnehmern
Dadurch lässt sich nachvollziehbar festhalten, welche Angaben der Auftragnehmer zu den jeweiligen Kontrollbereichen gemacht hat und wie diese im Rahmen der Prüfung bewertet wurden.
Verfügbarkeit
Im Bereich Verfügbarkeit werden insbesondere Maßnahmen betrachtet, die den Schutz vor Datenverlust und Systemausfällen sowie die Wiederherstellung der Verfügbarkeit unterstützen.
Hierzu gehören beispielsweise:
- Backup-Verfahren
- IT-Notfallmanagement
- Tests von Notfallmaßnahmen
- RAID-Systeme
- unterbrechungsfreie Stromversorgung (USV)
- Incident-Response-Management
Die Ergebnisse und etwaige Auffälligkeiten können unmittelbar im jeweiligen Prüfbereich dokumentiert werden.
Ergebnis und Abschluss der Prüfung
Nach dem Abgleich der vorgelegten Maßnahmen mit dem definierten Schutzbedarf wird das Ergebnis der Prüfung festgehalten. Dadurch lässt sich dokumentieren, ob der erforderliche Schutzbedarf nach der vorgenommenen Bewertung erreicht wird oder ob Abweichungen bestehen.
Am Ende des Dokuments kann die Prüfung mit Angaben zu Ort und Datum, der prüfenden Person und deren Funktion sowie einer Unterschrift abgeschlossen werden. Dies unterstützt die interne Nachvollziehbarkeit und Dokumentation der durchgeführten Prüfung.
Für wen ist das Dokument geeignet?
Die Vorlage richtet sich insbesondere an Unternehmen und Organisationen, die personenbezogene Daten durch externe Dienstleister verarbeiten lassen und deren technische und organisatorische Maßnahmen prüfen möchten.
Sie eignet sich unter anderem für:
- Verantwortliche im Sinne der DSGVO
- Unternehmen mit Auftragsverarbeitern
- Datenschutzbeauftragte
- Datenschutz- und Compliance-Verantwortliche
- Informationssicherheitsverantwortliche
- interne Prüfer und Auditoren
- Unternehmen mit umfangreichem Dienstleistermanagement
Besonders relevant ist das Dokument für Auftraggeber, die nachvollziehbar dokumentieren möchten, auf welcher Grundlage die technischen und organisatorischen Maßnahmen eines Auftragnehmers geprüft und bewertet wurden.
Abgrenzung zu ähnlichen Dokumenten
Die Prüfung technischer und organisatorischer Maßnahmen ist von einer klassischen TOM-Dokumentation nach Art. 32 DSGVO zu unterscheiden.
Bei einer normalen TOM-Dokumentation prüft ein Unternehmen seine eigenen organisatorischen und technischen Gegebenheiten. Anschließend wird die TOM-Vorlage entsprechend angepasst und mit den tatsächlich umgesetzten Sicherheitsmaßnahmen ausgefüllt. Das Ergebnis ist eine Dokumentation der eigenen technischen und organisatorischen Maßnahmen.
Bei der vorliegenden Prüfvorlage ist der Ablauf dagegen:
Anforderungen und Schutzbedarf des Auftraggebers → Vorlage der TOMs durch den Auftragnehmer → Prüfung der TOMs → Vergleich mit dem erforderlichen Schutzbedarf → Dokumentation des Ergebnisses.
Die Vorlage ersetzt außerdem keinen Auftragsverarbeitungsvertrag. Ein Vertrag zur Auftragsverarbeitung regelt die rechtlichen Rahmenbedingungen der Verarbeitung personenbezogener Daten durch den Auftragnehmer. Angaben aus dem Auftragsverhältnis können jedoch eine wichtige Grundlage für die TOM-Prüfung bilden, da sich daraus beispielsweise Art und Zweck der Verarbeitung sowie die betroffenen Daten ergeben können.
Ebenso ersetzt die Vorlage keine Datenschutz-Folgenabschätzung. Diese verfolgt einen anderen Prüfungszweck und bewertet insbesondere die Risiken einer Verarbeitung für die Rechte und Freiheiten natürlicher Personen.
Häufig gestellte Fragen (FAQ) zur Prüfung der Technischen und Organisatorischen Maßnahmen (TOM) nach DSGVO
Was sind technische und organisatorische Maßnahmen?
Technische und organisatorische Maßnahmen sind Sicherheitsvorkehrungen, die Unternehmen zum Schutz personenbezogener Daten einsetzen. Sie dienen der Gewährleistung von Vertraulichkeit, Integrität und Verfügbarkeit.
Was wird bei einer TOM-Prüfung geprüft?
Bei der TOM-Prüfung werden die vom Auftragnehmer dokumentierten technischen und organisatorischen Maßnahmen analysiert und mit den Anforderungen und dem erforderlichen Schutzbedarf des Auftraggebers abgeglichen. Betrachtet werden insbesondere Vertraulichkeit, Integrität und Verfügbarkeit.
Wie läuft die Prüfung technischer und organisatorischer Maßnahmen ab?
Zunächst definiert der Auftraggeber den erforderlichen Schutzbedarf. Anschließend legt der Auftragnehmer seine TOMs vor. Die Maßnahmen werden geprüft und hinsichtlich der relevanten Schutzziele bewertet. Abschließend erfolgt ein Vergleich mit dem erforderlichen Schutzbedarf und die Dokumentation des Prüfergebnisses.
Was ist der Unterschied zwischen einer TOM-Dokumentation und einer TOM-Prüfung?
Eine TOM-Dokumentation beschreibt die tatsächlich eingesetzten Sicherheitsmaßnahmen eines Unternehmens. Eine TOM-Prüfung bewertet dagegen bereits vorgelegte Maßnahmen und untersucht, ob diese den für eine konkrete Verarbeitung festgelegten Anforderungen entsprechen.
Wer kann die TOM-Prüfung durchführen?
Die Prüfung kann beispielsweise durch fachlich zuständige Personen aus den Bereichen Datenschutz, Informationssicherheit oder Compliance beziehungsweise durch entsprechend qualifizierte interne oder externe Prüfer erfolgen.


Rezensionen
Es gibt noch keine Rezensionen.